(Bevorzugen Sie Videos? Unten finden Sie eine kurze Zusammenfassung.)
Ein ID-Scan im Besuchermanagement kann personenbezogene Daten aus einem Ausweisdokument erfassen oder für einen definierten Besucherprozess prüfen. Ob und in welchem Umfang eine digitale Besucheridentifikation zulässig und sinnvoll ist, hängt jedoch vom konkreten Zweck, der eingesetzten Technik, der Rechtsgrundlage und dem Datenschutzkonzept ab. Ein Scan darf deshalb nicht automatisch mit einer vollständigen Identitätsprüfung im Besuchermanagement oder einer technischen Echtheitskontrolle gleichgesetzt werden. Unternehmen sollten zuerst festlegen, welche Informationen sie für die Zutrittsentscheidung tatsächlich benötigen und erst danach über Scanner, Datenfelder und Speicherung entscheiden.
Key Facts auf einen Blick
- Ein ID-Scan kann Daten lesen, übertragen oder vergleichen, eine Echtheitsprüfung ist eine zusätzliche technische Funktion.
- Nach Art. 5 DSGVO gelten unter anderem Zweckbindung, Datenminimierung und Speicherbegrenzung.
- Jede Verarbeitung personenbezogener Besucherdaten benötigt eine passende Rechtsgrundlage nach Art. 6 DSGVO.
- Ein vollständiges Scanbild ist datenschutzrechtlich anders zu bewerten als die ausschließliche Übernahme weniger erforderlicher Datenfelder.
- Wird ein deutscher Personalausweis abgelichtet, enthält § 20 Personalausweisgesetz zusätzliche Vorgaben; insbesondere muss die Ablichtung eindeutig als Kopie erkennbar sein und die allgemeinen Datenschutzregeln gelten weiter.
- Automatische Prüfergebnisse sollten einen definierten Ausnahme- und Eskalationsprozess für eine manuelle Prüfung haben.
- Schutzmaßnahmen müssen zum Risiko passen. Art. 32 DSGVO nennt unter anderem Verschlüsselung, Vertraulichkeit, Wiederherstellbarkeit und regelmäßige Überprüfung der Sicherheitsmaßnahmen.
Was ist ein ID-Scan im Besuchermanagement?
Ein digitaler ID-Check kann verschiedene technische Verarbeitungsschritte umfassen, die klar voneinander getrennt werden müssen. Ein Scanner oder eine Kamera erzeugt zunächst ein digitales Abbild oder liest maschinenlesbare Informationen. OCR kann daraus Zeichen und strukturierte Angaben extrahieren. Erst weitere Verfahren können Daten mit einer Vorregistrierung abgleichen, Dokumentmerkmale prüfen oder einen Sichtvergleich zwischen Person und Dokument unterstützen. Der Prozess sieht so aus:
Ausweisdokument → Erfassung → OCR/Datenextraktion → definierter Abgleich → Prüfergebnis.
Die Bezeichnung Visitor ID Verification beschreibt daher keinen einheitlichen technischen Standard. Anbieter können darunter unterschiedliche Kombinationen aus Datenerfassung, Gültigkeitsprüfung, Dokumentenprüfung oder Identitätsabgleich verstehen.
Welche Dokumente können relevant sein?
Je nach Besuchergruppe können unterschiedliche Ausweisdokumente relevant sein:
- Personalausweis,
- Reisepass,
- Führerschein,
- andere geeignete Nachweise.
Welches Ausweisdokument akzeptiert wird, sollte sich aus dem Zweck des Besuchs und dem Zutrittskonzept ergeben – nicht aus der maximalen technischen Lesbarkeit eines Scanners.
ID-Scan ist nicht automatisch Echtheitsprüfung
Ein Foto oder Scan erfasst zunächst nur sichtbare Informationen. Eine Echtheitsprüfung kann zusätzlich Sicherheitsmerkmale oder andere Prüfkriterien auswerten. Welche Prüfungen tatsächlich erfolgen, sollte in der Systemdokumentation beschrieben sein. Ein positives Prüfergebnis bestätigt zudem nicht automatisch die Zutrittsberechtigung.
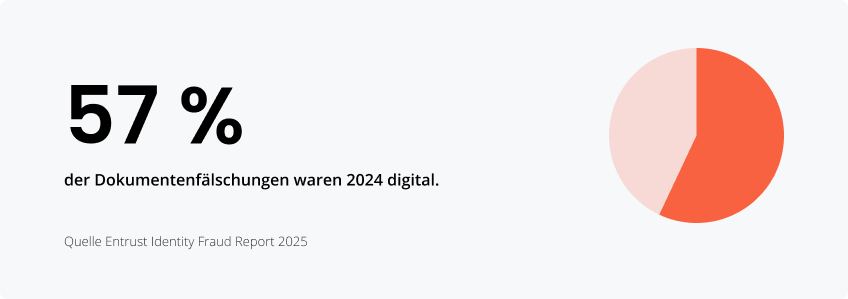
Die Relevanz solcher Prüfungen nimmt zu: Laut dem Entrust Identity Fraud Report 2025 machten digitale Dokumentenfälschungen 2024 bereits 57 % aller erfassten Dokumentenfälschungen aus.
Für welche Einsatzfälle ist eine Identitätsprüfung sinnvoll?
Eine digitale Ausweisprüfung für Unternehmen kann dort sinnvoll sein, wo das Zutrittsrisiko eine zuverlässigere Zuordnung zwischen Besucher, Einladung und Berechtigung verlangt. Eine allgemeine Pflicht, jeden Besucher durch Ausweisscan zu identifizieren, lässt sich daraus nicht ableiten. Unternehmen sollten Schutzbedarf, Bereich, Besuchergruppe und mögliche mildere Verfahren gegeneinander abwägen.
Mögliche Entscheidungskriterien sind:
- Schutzbedarf des besuchten Bereichs,
- Zugang zu vertraulichen Informationen oder Anlagen,
- Besucherart und Aufenthaltsdauer,
- interne Sicherheitsvorgaben,
- vertragliche oder regulatorische Anforderungen,
- Verfügbarkeit eines weniger datenintensiven Kontrollverfahrens.
Industrie- und Sicherheitsstandorte
Produktionsstätten, Forschungsbereiche oder kritische Betriebszonen können unterschiedliche Zutrittsstufen besitzen. Eine ID Verification im Visitor Management kann beispielsweise verwendet werden, wenn eine vorangemeldete Person eindeutig einem genehmigten Besuch zugeordnet werden muss.
Vertrauliche und regulierte Bereiche
Bei Bereichen mit erhöhtem Schutzbedarf kann eine stärkere Identitätskontrolle angemessen sein, sie sollte jedoch durch Sicherheits-, Rechts- und Datenschutzverantwortliche bewertet werden. Aus dem Begriff „reguliert“ folgt nicht automatisch die Verpflichtung, vollständige Ausweise zu kopieren. Maßgeblich sind die konkret geltenden gesetzlichen, vertraglichen oder organisatorischen Anforderungen und die Frage, welche Verarbeitung dafür tatsächlich erforderlich ist.
Internationale Besucher und unterschiedliche Dokumente
Internationale Besucher bringen eine größere Vielfalt an Dokumentformaten, Sprachen und Sicherheitsmerkmalen mit. Ein System kann deshalb einzelne Dokumente möglicherweise nicht automatisiert verarbeiten oder nur eingeschränkt prüfen.
Ein belastbarer Ausnahmeprozess sieht vor, dass der Besuch dann nicht technisch „abgewiesen“, sondern an geschultes Personal zur kontrollierten Entscheidung weitergeleitet wird.
Optimieren Sie Scan, Datenübernahme und Freigabe mit einem strukturierten Besucherprozess.
Wie läuft ein digitaler ID-Check ab?
Ein Besucher-Check-in mit Ausweis beginnt nicht mit dem Scanner, sondern mit einer transparenten Information über Zweck und Datenverarbeitung. Danach werden nur die vorgesehenen Daten erfasst und mit einem definierten Referenzwert – etwa einer Vorregistrierung – verglichen. Das Prüfergebnis führt entweder in den normalen Check-in oder in einen dokumentierten manuellen Ausnahmeprozess; nicht mehr benötigte Daten werden anschließend gemäß festgelegtem Löschkonzept entfernt.
Vorregistrierung und Check-in
Bei einer Vorregistrierung kann der Besucher wesentliche Angaben bereits vor der Ankunft übermitteln und beim Check-in beispielsweise eine Einladung referenzieren. Der Prozess kann so aussehen:
Vorregistrierung → Ankunft → Hinweis zur Datenverarbeitung → ID-Check → Freigabe oder Ausnahmeprozess → Check-in.
Scan, OCR und Datenabgleich
Wer Ausweisdaten digital erfassen möchte, sollte vorher bestimmen, welche Datenfelder benötigt werden.
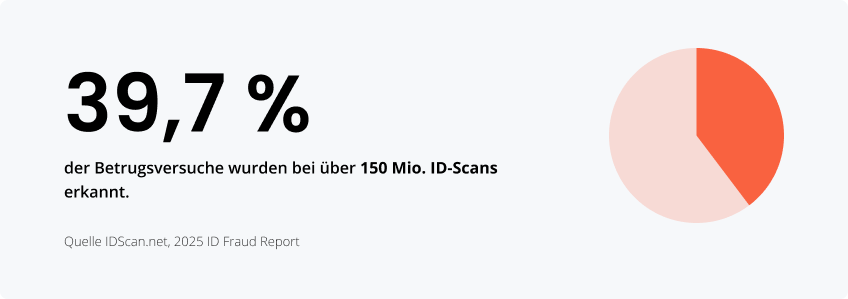
OCR kann beispielsweise sichtbaren Text maschinenlesbar machen, anschließend können ausgewählte Angaben mit den für den Besuch hinterlegten Informationen abgeglichen werden. Im Jahr 2024 wurden bei mehr als 150 Millionen ID-Scans bereits 39,7 % der Betrugsversuche anhand von Formaten, Vorlagen und nicht lesbaren Barcodes erkannt.
Prüfergebnis und manuelle Entscheidung
Ein automatischer Treffer oder eine Warnmeldung ist zunächst ein technisches Ergebnis. Die endgültige Zutrittsentscheidung kann zusätzlich von Einladung, Ansprechpartner, Sicherheitsfreigabe oder anderen organisatorischen Kriterien abhängen. Bei Unklarheiten sollte eine manuelle Prüfung vorgesehen sein:
Systemprüfung → eindeutiges Ergebnis: Standardprozess / unklar oder negativ: autorisierte Prüfung → dokumentierte Entscheidung.
Fehlerfälle und barrierefreie Alternativen
Beschädigte Ausweise, Reflexionen, verschmutzte Scanner, nicht unterstützte Dokumente oder Lesefehler dürfen nicht zu einem unkontrollierten Prozessabbruch führen. Auch Besucher, die ein Self-Service-Gerät aufgrund körperlicher, sprachlicher oder technischer Barrieren nicht selbst bedienen können, benötigen eine Alternative.
Ein Ausnahmeprozess kann deshalb folgende Wege vorsehen:
- erneuter Scan mit Hilfestellung,
- alternative Erfassung zulässiger Angaben,
- Sichtprüfung durch autorisiertes Personal,
- Kontaktaufnahme mit Gastgeber oder Sicherheitsstelle,
- dokumentierte Zurückstellung oder Ablehnung, wenn die erforderliche Prüfung nicht möglich ist.
Datenschutz beim Scannen von Ausweisen
Beim Ausweis-Scannen für Besucher verarbeitet ein Unternehmen personenbezogene Daten und muss deshalb Zweck, Rechtsgrundlage, Umfang, Informationspflichten, Zugriffsrechte und Aufbewahrung vor Beginn festlegen. Art. 5 DSGVO verlangt, Daten auf das für den Zweck notwendige Maß zu begrenzen; Art. 6 fordert eine Rechtsgrundlage für die Verarbeitung. Ein Scanverfahren sollte daher nicht umfangreicher sein, nur weil die verwendete Hardware zusätzliche Informationen auslesen kann.
Besucher müssen bei der Erhebung außerdem über wesentliche Aspekte der Verarbeitung informiert werden. Art. 13 DSGVO nennt unter anderem Verantwortlichen, Verarbeitungszweck, Rechtsgrundlage und weitere Informationen zur Verarbeitung; damit wird die Transparenzpflicht zu einem Bestandteil des Check-in-Prozesses.
Datenminimierung: Scanbild oder einzelne Datenfelder?
Ein vollständiges Scanbild enthält regelmäßig mehr Informationen als Name und ein zur Prüfung erforderliches Merkmal. Wenn der Zweck bereits durch wenige extrahierte Datenfelder oder einen kurzfristigen Vergleich erreicht werden kann, kann diese Variante datenschutzrechtlich weniger eingriffsintensiv sein. Bei deutschen Personalausweisen ist zusätzlich § 20 PAuswG zu berücksichtigen, sobald eine Ablichtung angefertigt wird; das allgemeine Datenschutzrecht bleibt ausdrücklich anwendbar.
Die Entscheidung sollte daher lauten:
Prüfzweck bestimmen → erforderliche Information bestimmen → mildeste geeignete Erfassungsmethode wählen → Speicherung begrenzen.
Speicherfristen und Löschung
Eine universelle Speicherfrist für Besucherausweisdaten gibt es nicht. Nach dem Grundsatz der Speicherbegrenzung dürfen personenbezogene Daten grundsätzlich nicht länger identifizierbar gespeichert werden, als es für den festgelegten Zweck notwendig ist.
Ein Löschkonzept sollte daher für folgende Daten jeweils festlegen, wann gelöscht wird und welche begründeten Ausnahmen bestehen:
- Scanbilder,
- extrahierte Daten,
- Besuchsprotokolle,
- Technische Logs.
Datenschutz-Folgenabschätzung
Eine Datenschutz-Folgenabschätzung (DSFA) ist nach Art. 35 DSGVO erforderlich, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für Rechte und Freiheiten natürlicher Personen verursacht. Entscheidend sind Art, Umfang, Kontext und Zweck der Verarbeitung. Ein gewöhnlicher OCR-Scan löst deshalb nicht automatisch eine DSFA-Pflicht aus. Werden jedoch zusätzliche Hochrisikoverfahren wie biometrische Identifizierung eingesetzt, ist eine vertiefte Prüfung besonders relevant. Die deutschen Aufsichtsbehörden nennen bestimmte biometrische Zutrittsverfahren ausdrücklich in ihrer DSFA-Systematik.
Technische und organisatorische Maßnahmen
Die Verarbeitung von ID-Daten benötigt Schutzmaßnahmen, die sich am Risiko und am konkreten System orientieren. Art. 32 DSGVO nennt unter anderem geeignete technische und organisatorische Maßnahmen, gegebenenfalls Verschlüsselung, die Sicherstellung von Vertraulichkeit, Integrität und Verfügbarkeit sowie regelmäßige Wirksamkeitskontrollen. Ein Scanner am Empfang sollte daher nicht als isoliertes Peripheriegerät betrachtet werden, sondern als Bestandteil einer kontrollierten Verarbeitungskette.
Zu einem belastbaren Schutzkonzept gehören insbesondere:
- Verschlüsselung bei Übertragung und geeigneter Speicherung.
- rollenbasierte Zugriffe auf Besucher- und Prüfdaten.
- zentrale Geräteverwaltung für Kioske, Scanner und Tablets.
- Protokollierung sicherheitsrelevanter Zugriffe und Änderungen.
- Patch- und Updateprozesse für Betriebssysteme und Anwendungen.
- definierte Verantwortlichkeiten für Incident Management.
- regelmäßige Prüfung von Berechtigungen und Schutzmaßnahmen.
Die Betroffenenrechte müssen ebenfalls organisatorisch berücksichtigt werden, etwa Auskunft, Berichtigung und unter den jeweiligen Voraussetzungen Löschung oder Einschränkung der Verarbeitung.
Schaffen Sie klare Prozesse für ID-Scan, Datenverarbeitung und manuelle Ausnahmeprüfungen.
Vergleichstabelle: Sichtprüfung, Datenerfassung und ID-Scan
Sichtprüfung, strukturierte Datenerfassung und automatisierter Scan verfolgen unterschiedliche Ziele. Die Auswahl sollte deshalb nicht danach erfolgen, welche Variante technisch am weitesten automatisiert ist, sondern welche den erforderlichen Nachweis mit angemessenem Datenumfang ermöglicht.
| Kriterium | Sichtprüfung | Manuelle/strukturierte Datenerfassung | ID-Scan |
| Zweck | Person und vorgelegtes Dokument visuell vergleichen | Bestimmte Angaben für den Besucherprozess dokumentieren | Angaben automatisiert erfassen und gegebenenfalls prüfen |
| Datenumfang | Kann ohne dauerhafte Dokumentkopie erfolgen | Nur definierte Felder erfassbar | Je nach Technik einzelne Felder bis zum vollständigen Dokumentbild |
| Geschwindigkeit | Abhängig vom Personal | Höherer Eingabeaufwand | Automatisierung kann Erfassung beschleunigen |
| Nachweis | Entscheidung des Mitarbeiters | Strukturierter Datensatz | Technisches Prüfergebnis und gegebenenfalls Protokoll |
| Fehlerfälle | Menschliche Fehleinschätzung möglich | Tippfehler möglich | Lesefehler, nicht unterstützte Dokumente, Fehlklassifikation |
| Datenschutzaufwand | Vergleichsweise gering bei keiner Speicherung | Abhängig von erhobenen Daten | Höher, insbesondere bei Scanbild, externen Prüfdiensten oder umfassender Prüfung |
friendlyway dokumentiert für bestimmte Visitor-Management-Konfigurationen beispielsweise das Scannen von Ausweisen oder Führerscheinen am Terminal mit Gültigkeitsprüfung sowie manuelle Genehmigungsprozesse. Diese Produktangabe belegt eine verfügbare Funktion, ersetzt aber nicht die projektspezifische Entscheidung über Rechtsgrundlage, Datenumfang und Speicherfristen.
Einführungs-Checkliste
Eine digitale Ausweiskontrolle sollte erst ausgerollt werden, wenn fachlicher Zweck, Datenschutz, Technik und Ausnahmeprozesse gemeinsam definiert sind. Besonders bei mehreren Standorten verhindert ein dokumentierter Standard, dass einzelne Empfangsstellen unterschiedliche Daten erfassen oder Aufbewahrungsregeln anwenden.
Vor dem Rollout sollten Unternehmen mindestens prüfen:
- Welches konkrete Sicherheits- oder Prozessziel soll die Identitätsprüfung erfüllen?
- Welche Rechtsgrundlage wurde für die vorgesehenen Verarbeitungsschritte geprüft?
- Welche Dokumenttypen müssen unterstützt werden?
- Welche Datenfelder sind tatsächlich erforderlich und welche werden ausdrücklich nicht gespeichert?
- Wird ein Scanbild erzeugt, zwischengespeichert oder dauerhaft abgelegt?
- Welche Speicher- und Löschregeln gelten für Daten, Bilder und Logs?
- Welche Scanner, Kameras oder Kioskgeräte sind für die eingesetzte Software freigegeben?
- Wie funktionieren manuelle Alternativen bei Fehlern oder Barrieren?
- Welche Personen dürfen Prüfergebnisse und Besucherdaten einsehen?
- Wurde der Prozess mit realen Dokumenttypen und Fehlerfällen pilotiert?
- Sind Empfang, Werkschutz, IT und Datenschutz für ihre jeweiligen Aufgaben geschult?
Fazit
Ein ID-Scan im Besuchermanagement ist sinnvoll, wenn er einen klar definierten Identifikations- oder Sicherheitszweck erfüllt und Datenumfang, Speicherfristen und Schutzmaßnahmen nachvollziehbar darauf abgestimmt sind. Eine gute digitale Besucheridentifikation erfasst deshalb nicht möglichst viele Informationen, sondern nur diejenigen, die für den konkreten Besucherprozess erforderlich und rechtlich vertretbar sind. Unternehmen, die einen solchen Ablauf technisch bewerten möchten, können anhand eines realen Check-in-Szenarios prüfen, welche Funktionen und Ausnahmewege tatsächlich benötigt werden.
Quellen
- Entrust Cybersecurity Institute: 2025 Identity Fraud Report
- IDScan.net: 2025 ID Fraud Report
FAQ
Das kann zulässig sein, ist aber keine pauschale Erlaubnis für jeden Besucherprozess. Das Unternehmen benötigt eine geeignete Rechtsgrundlage nach DSGVO und muss Erforderlichkeit, Zweck und Datenumfang prüfen. Bei einer Ablichtung eines deutschen Personalausweises sind zusätzlich die Vorgaben des § 20 PAuswG zu beachten. Vor einem Rollout sollte die konkrete Gestaltung deshalb datenschutzrechtlich geprüft werden.
Nein. Ein vollständiges Ausweisbild ist nicht automatisch erforderlich, nur weil ein Scanner es technisch erzeugen kann. Nach dem Grundsatz der Datenminimierung sollte geprüft werden, ob einzelne Datenfelder, ein kurzfristiger Vergleich oder eine reine Sichtprüfung den Zweck bereits erfüllen. Je weniger Informationen dauerhaft gespeichert werden, desto geringer können Datenumfang und Folgen eines unbefugten Zugriffs sein.
OCR erkennt Schriftzeichen in einem Bild und wandelt sie in maschinenlesbare Daten um. Eine Echtheitsprüfung untersucht dagegen, abhängig von System und Dokument, zusätzliche Merkmale mit dem Ziel, Hinweise auf die Gültigkeit oder Authentizität des Dokuments zu liefern. Ein erfolgreicher OCR-Vorgang sagt deshalb nichts darüber aus, ob ein Dokument echt oder eine Person zum Zutritt berechtigt ist.
Es gibt keinen allgemeinen Zeitraum, der für alle Besucherprozesse gilt. Die Speicherfrist muss aus dem jeweiligen Verarbeitungszweck abgeleitet werden und darf nach dem Grundsatz der Speicherbegrenzung nicht länger als erforderlich sein. Unternehmen sollten für Scanbilder, extrahierte Felder, Besuchsprotokolle und technische Logs getrennte Löschregeln festlegen und dokumentierte Ausnahmen nur dort vorsehen, wo dafür ein belastbarer Grund besteht.
Ein fehlgeschlagener Scan sollte einen kontrollierten Ausnahmeprozess auslösen und nicht automatisch zu Zutritt oder Ablehnung führen. Je nach Ursache kann das Dokument erneut erfasst, visuell kontrolliert oder von autorisiertem Empfangs- beziehungsweise Sicherheitspersonal geprüft werden. Auch nicht unterstützte Dokumente und Besucher, die das Gerät nicht selbst bedienen können, benötigen einen definierten alternativen Weg.
Benötigt wird eine Kamera oder ein Dokumentenscanner, dessen technische Fähigkeiten zur vorgesehenen Prüfung passen. Für reine OCR können andere Geräte genügen als für Verfahren, die zusätzliche Dokumentmerkmale auswerten. Vor der Beschaffung sollten Unternehmen deshalb Gerät, Betriebssystem, Schnittstellen und unterstützte Dokumenttypen gegen die Software- und Herstellerdokumentation prüfen und die komplette Kombination mit realen Check-in-Szenarien testen.